Francisco Torrecillas Gilabert
Networking & Communications Manager en Cosentino Group - Grupo Cosentino.
Miembro del Seminario
Publicado originalmente el 16 de febrero de 2025 en LinkedIn: La función de seguridad y la estrategia de negocio.
La función de seguridad es el aspecto de la operación de un negocio que se centra en la tarea de evaluar y mejorar la seguridad a lo largo del tiempo con un espíritu de mejora continua incremental. Para gestionar la función de seguridad una organización debe implementar una gobernanza de seguridad adecuada y suficiente.
La seguridad debe ser medible. Que la seguridad sea medible significa que los diferentes mecanismos utilizados en la función de seguridad proporcionan un beneficio claro y tienen una o más métricas que pueden ser registradas y analizadas. Al igual que sucede con las métricas de rendimiento, las métricas de seguridad son medidas de rendimiento, función, operación, acción, etc., en relación con el funcionamiento de una característica de seguridad. Cuando se implementa una contramedida o salvaguarda, las métricas de seguridad deben mostrar una reducción en las ocurrencias indeseables, contra las que se desea proteger o al menos en un incremento de las detecciones de intentos de estas. Para poder valorar la integridad y efectividad del programa de seguridad hay que medir y evaluar las métricas de seguridad. Esto también debería incluir su evaluación en comparación con las directrices de seguridad comunes y el seguimiento del éxito de sus controles. El seguimiento y la evaluación de las métricas de seguridad son parte de una gobernanza de seguridad efectiva.
La gestión de la función de seguridad también incluye el desarrollo e implementación de estrategias de seguridad de la información.
Alineamiento de la función de seguridad con la estrategia de negocio.
La planificación de la gestión de seguridad garantiza la correcta creación, implementación y aplicación de una política de seguridad. La planificación de la gestión de seguridad alinea la función de seguridad con la estrategia, objetivos, misión y metas de la organización. Esto incluye el diseño e implementación de la seguridad basándose en casos de negocio, restricciones presupuestarias o escasez de recursos.
Un caso de negocio suele ser un argumento documentado o una posición declarada para definir la necesidad de tomar una decisión o emprender alguna acción. Hacer un caso de negocio implica demostrar una necesidad específica de la organización para modificar un proceso existente o elegir un enfoque para una tarea empresarial. A menudo, se elabora un caso de negocio para justificar el inicio de un nuevo proyecto, especialmente uno relacionado con la seguridad.
En la mayoría de las organizaciones, el dinero y los recursos, así como el personal, la tecnología y el espacio, son limitados (habitualmente muy limitados) y además considerados un gasto en lugar de una inversión. Debido a estas limitaciones de recursos, es necesario obtener el máximo beneficio de cualquier iniciativa.
Una de las formas más efectivas (me atrevería a decir que la única) de abordar la planificación de la gestión de seguridad es utilizar un enfoque de arriba hacia abajo (top-down). La alta dirección es responsable de iniciar y definir las políticas para la organización. Las políticas de seguridad proporcionan dirección para todos los niveles de la jerarquía organizacional.
Es responsabilidad de los mandos intermedios desarrollar la política de seguridad aterrizándola a modo de estándares, bases de referencia, guías y procedimientos. A continuación, los gerentes operativos o los profesionales de seguridad deben implementar las configuraciones prescritas en la documentación de gestión de seguridad. Por último, como hojas del árbol, los usuarios finales deben cumplir con todas las políticas de seguridad de la organización.
Lo opuesto a un enfoque top-down sería el enfoque bottom-up. En este último, la plantilla IT tomaría las decisiones de seguridad directamente sin la tutela de la dirección. Si esto es lo que sucede en la práctica, la organización tiene un problema estratégico en esta materia. Puede darse el caso de que la organización tenga un equipo de seguridad muy competente y, a pesar de este enfoque, se capee bien la situación. Pero si este es el escenario es porque la dirección es completamente inconsciente, despreocupada o ignorante en materia de seguridad y ese problema no hay plantilla de IT que lo remedie por muy numerosa y capaz que esta sea…
La gestión de seguridad es una responsabilidad de la alta dirección, no del personal de TI, y se considera un asunto de operación del negocio más que de administración de TI. El equipo o departamento responsable de la seguridad dentro de una organización debe ser autónomo. Por alta dirección de la empresa se debe entender las siguientes posiciones: director ejecutivo (CEO), director financiero (CFO), director de operaciones (COO), director de tecnología (CIO), director de seguridad de la información (CISO), director de marketing (CMO) así como cualesquiera otros máximos responsables definidos dentro de la organización lo cual puede ser dependiente de la actividad de esta.
El equipo de seguridad de la información (InfoSec) debe estar dirigido por un Director de Seguridad de la Información (CISO, por sus siglas en inglés), quien reporta directamente a la alta dirección, como podrían ser el Director de Información (CIO), el Director Ejecutivo (CEO) o la junta directiva. Otorgar autonomía al CISO y a su equipo fuera de la estructura jerárquica tradicional de la organización puede mejorar la gestión de seguridad en toda la empresa especialmente si no reporta al CIO ¿Por qué? Pues porque, a menudo, existen intereses contrapuestos o divergentes entre las diferentes dependencias del CIO. Además, la independencia del CISO, en gran medida, ayuda a evitar conflictos entre departamentos y problemas políticos internos.
El término Director de Seguridad (CSO) a veces se usa como una alternativa a CISO, pero en muchas organizaciones, el puesto de CSO es una posición jerárquica inferior que reporta al CISO y que se enfoca en la seguridad física. Otro término potencial para el CISO es Oficial de Seguridad de la Información (ISO), aunque este puesto (dependiendo del tamaño y complejidad de la organización) también puede ser un puesto subordinado o que reporte al CISO.
Como regla de oro, o al menos como consejo importante, la figura del CIO debería, entre otros muchos objetivos, focalizarse en asegurarse de que la información se usa de forma efectiva para alcanzar los objetivos de negocio. La figura del CTO (director de tecnología) reportando al anterior (CIO) debería centrarse en asegurar que el hardware y el software funcionen adecuadamente para alcanzar los objetivos de negocio.
Los elementos de la planificación de la gestión de seguridad incluyen definir los roles de seguridad; establecer cómo se gestionará la seguridad, quién será responsable de la seguridad y cómo se evaluará su efectividad; desarrollar políticas de seguridad; realizar análisis de riesgos; y requerir formación en seguridad para los empleados. Estos esfuerzos se guían a través del desarrollo de planes de gestión.
El mejor plan de seguridad es inútil sin un factor clave: la aprobación, respaldo y formento de la alta dirección. Sin la aprobación y el compromiso de la alta dirección con la política de seguridad, esta no tendrá éxito.
Es responsabilidad del equipo de desarrollo de la política educar a la alta dirección lo suficiente para que los gerentes comprendan los riesgos, responsabilidades y exposiciones que permanecen incluso después de implementar las medidas de seguridad prescritas en la política.
El desarrollo e implementación de una política de seguridad es una evidencia de diligencia debida (due diligence) y cuidado debido (due care) por parte de la alta dirección. Si una empresa no practica la diligencia y el cuidado debido, los gerentes pueden ser considerados responsables por negligencia y ser objeto de rendición de cuentas por pérdidas de activos y/o pérdidas financieras.
Planes para la gestión de la seguridad: estratégicos, tácticos y operativos.
Un equipo de planificación de gestión de seguridad debe desarrollar tres tipos de planes: estratégicos, tácticos y operativos. En realidad, en la parte estratégica, el plan debería ser único y con una visión a largo plazo mientras que los planes tácticos y operativos serían diversos y a más corto plazo. Y, sobraría decir, que los tres niveles deben estar perfectamente alineados pero lo digo, por si acaso. En la Figura 1, se plantea un posible esquema comparativo en función de la cantidad y duración temporal (nota: sólo es orientativo, planteado a 5 años vista).
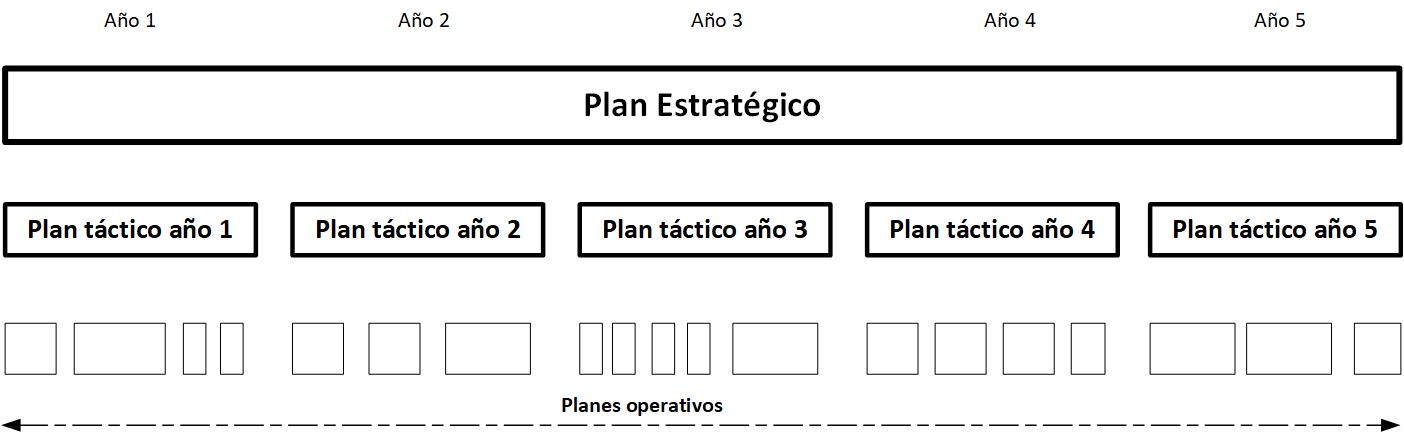
Plan estratégico.- es un programa estable (que no estático) definido a largo plazo. Define el propósito de seguridad de la organización, así como la función de seguridad y su alineación con los objetivos, misión y metas de la empresa. Su duración y utilidad se plantean habitualmente a cinco años, si bien se debe mantener y actualizar anualmente. Además, el plan estratégico sirve como un horizonte de planificación, donde se establecen los objetivos a largo plazo y la visión para el futuro. Un plan estratégico también debe incluir una evaluación de riesgos para identificar amenazas y vulnerabilidades que puedan afectar a la organización.
Plan táctico.- se hace a medio plazo y se desarrolla para proporcionar más detalles sobre cómo alcanzar los objetivos establecidos en el plan estratégico o puede crearse de manera ad hoc en respuesta a eventos imprevistos. Generalmente, un plan táctico es útil por aproximadamente un año y, a menudo, especifica y programa las tareas necesarias para lograr los objetivos organizacionales. Algunos ejemplos de planes tácticos incluyen: planes de proyectos, planes de adquisiciones, planes de contratación, planes presupuestarios, planes de mantenimiento, planes de soporte y planes de desarrollo de sistemas.
Plan operativo.- Un plan operativo es un plan a corto plazo, altamente detallado, basado en los planes estratégicos y tácticos. Su validez o utilidad es limitada en el tiempo, por lo que debe actualizarse con frecuencia (mensualmente o trimestralmente) para mantenerse alineado con los planes tácticos. Los planes operativos detallan cómo se alcanzarán los diferentes objetivos de la organización. Incluyen aspectos como: asignación de recursos, requisitos presupuestarios, asignación de personal, programación de tareas y procedimientos detallados de implementación. Además, los planes operativos describen cómo los procesos de implementación cumplen con la política de seguridad de la organización. Algunos ejemplos de planes operativos incluyen: planes de capacitación, planes de implementación de sistemas y planes de diseño de productos.
La seguridad es un proceso continuo. Por lo tanto, aunque la planificación de la gestión de seguridad pueda tener un punto de inicio definido, sus tareas y trabajo nunca se consideran completamente terminados.
Los planes de seguridad efectivos deben:
- Centrarse en objetivos específicos y alcanzables.
- Anticipar cambios y posibles problemas.
- Servir como base para la toma de decisiones en toda la organización.
La documentación de seguridad debe ser concreta, bien definida y claramente expresada. Para que un plan de seguridad sea efectivo, debe desarrollarse, mantenerse y utilizarse activamente.